セミナーを受講しながら、自分で気になった点をまとめてみましたので、さらしておきます。
第一部 Windows Azure Platform最新情報
Traffic Manager
Windows Azure Virtual Networkに実装された新機能で、データセンター/ホストをまたがってリクエストを負荷分散する
ロードバランサー/CDNとはどう違うか
→データセンターをまたがって、3つのメソッドを選びリスクストを負荷分散できる。
Performance:ネットワークアクセスのコストが安価なホストサービスにリクエストを割り振るパターン
Failover:時点に定義した優先順位に基づいてホストサービスにリスクエストを割り振るパターン
Round Robin:いわゆる普通のラウンドロビン=平等にリスクエストを割り振るパターン
CDN
Webロール、VMロール、Blobストレージを対象とするコンテンツ配信ネットワーク。
ワールドワイドで日本を含めて24箇所にエッジサーバーを設置。
カスタムドメインにも対応。
リアルタイムにキャッシュが削除されるわけではない。
設定ベースでURL reWriteが可能。
TTLでは、ファイルの最終更新時刻から現在までの時間の20%より、最大72時間の縛りが優先される。
Windows Azure AppFablic アプリケーションプラットフォーム
クラウドとサーバーアプリケーソンのためのプラットフォームとミドルウェアサービスとして位置づけられる。
開発のツールとしてAppFablic Developer ToolsがVSの追加機能(アドイン的)が追加される。
アプリケーションを開発した時のメタデータ(コンポジションモデル=アプリケーションアーキテクチャ)が、AppFablicに追加されるAppManagerによってデプロイに使われる。
AppManagerは、アプリケーションの動作ログを収集し、アプリの健全性を確認。必要なアクションをとるための情報にもなる。
AppFablicにより、クラウドなのか、サーバーなのかということは気にせず開発できる。
サービスバスの拡張として、メッセージングのキューが改良される。
キューは、SQL Azureを使った信頼性が高い、永続的なストレージとして使える。
→HTTP/RESTにも対応しているので、Java等でも利用可能。
トピックとは、キューの機能にパブリッシュ/サブスクライブを加えたもの。サブスクリプションにフィルタとアクションを設定可能。
→フィルタは、SQLライク。
AppFabric ACS V2
クラウドアプリケーションのユーザーデータベースを持たずに認証/認可を行う。
クラウドにいろいろある認証機関、複数のAD FSのクレーム/アサーションに対応できる。
SAML 2.0プロトコルにもそのうち対応するらしい。
WIFは、SAML 2.0プロトコルに対してPreview版で対応。
→Shiboleth、OpenAMなどと連携するアプリを.NETで作成できる。
SQL Azure
50GB以上に緩和される予定とのこと。
OData Serviceは、REST APIを使用したHTTPSアクセスが可能(1433を開けてオンプレミスのデータベースとアクセスしたくない場合に有効)
→認証は、OAuth WRAPに対応。
SQL Azure Reportingは、Windows Azureのレポーティングサービス。
移行/同期/バックアップには、DataSync Serviceも使える(ブラウザベースの設定でOK)。現在は、プレビュー版。
→差分コピー
→プレビュー版の申し込みは締め切り済み。
→bcpコマンドもSQL Azureに対応。
データベースクローン機能は、Create databaseのas copyu of句を使うことで実現できる。
→データセンター内のみ、データセンター間は、DataSync Serviceで対応。
BACPAC=DAC+データベースのDATA
→データベースを最適なクラウドリソースにプロビジョニングする際に有効な機能。
Scale-out Multi-tenant Applicationには、SQL Azureでは難しい。Shardingという巨大なデータベースを小さなデータベースに分割する機能に対応するSQL Federatoinsを利用する。
第2部 Windows Azure Platform 運用設計
IT Proに求められる作業
・運用のベストプラクティスとして、アンチパターンの蓄積、クラウドベンダーごとの傾向を蓄積しておく必要がある。
・テクノロジー検証として、相互検証、他社連携が必須。
・パフォーマンスは、インスタンスの増減で制御するが、コストと密接に関連するので、どうするのかよく考える必要がある。
・ランニングコストの予測は、運用プロセスと密接に関係する。従量課金ゆえに、インスタンスを残すのか、お金を節約するのかの判断が求められる。
運用上の留意点
・サービス展開に関する考慮
・OSはインストールできないと心得る。
・サービス展開後の環境変更は、永続的でないかもしれない。
・機能の追加や変更は、スタートアップタスクで実行する。この方法で環境変更が永続的なものになる。ただし設定ミスを解消するためには、再デプロイが必要であり15以上のロスを考慮する必要がある。
・OSに対する管理者権限はない。常に管理者権限が必要な操作やアプリに注意を払う。ADMINモードはある。
・Fabric ControllerとRoot VM間で監視情報をやり取りする(ここは、Hyper-Vとは違う)
・Webロール/Workerロールのバージョンに対するOS情報、パッチ適用情報、機能については、msdnサイトにて公開されている。足りない機能はスタートアップタスクで追加する。
・ローカルストレージは、コンピュートノードが持つ一時的な記憶領域。
・永続的なデータ保管はできない。セッション情報は、ここに保管しないこと。
・事前に契約した容量のみが使える(対して、ストレージノードは使った分を課金)
・残したいデータは、永続ストレージに残す。ただし、REST API故、スピードはオンプレミスより劣る可能性がある。
・cドライブには多少永続的にデータが保存できるが、Azure Storageに定期的にコピーしておくこと。
性能に関する考慮
・お金で性能が買えない。
・スケールアップに限界がある。
・スケールアウトには適しているので、違いをよく理解する。
・永続ストレージは、オンプレミスに劣る可能性がある。
・ネットワーク的な距離(レイテンシ)が性能に響く。
アップデート/アップグレードに関する考慮
・In-Place Upgradeでインスタンスに勝手に停止するため、複数のインスタンスを用意しておく。
・SLAの99.95%は、2つ以上のインスタンスがある場合にのみ担保される。
・パッチは、それが適用されたVHD(OSイメージ)に差し替えられる。
・これを一度にアップグレードする単位であるUpdate Domainごとに、アップデート(OSイメージの差し替え)が起きる。
・メッセージフォーマットの変更など、Worker Roleが新しくなるまで対応できないことがある。
・アップデートによって、Cドライブ以外(DおよびEドライブ)の書き込み情報(差分情報)は破棄されるので注意。
ホストOSの障害/メンテナンスへの考慮
・ホストOSのメンテナンスやハードウェア故障には、Fault Domainによりリスクを分散できる。
・Fault Domainは、ラック相当を一つの単位として、インスタンスを別々のFault Domainに置くように構成(自動的)
・Eドライブは、必ずリセットされると心得る。
管理/監視手法に関する考慮
・サービス定義ファイルに対して、開発者が設定しておく部分がある。
・管理機能を有効化できるのは、サービス展開時のみ。
・ADMIN MODEを使う場合は、サービス定義ファイルに設定が必要。
・管理者権限を持たせることによるリスクも考慮
・PowerShellを使って管理する。
・管理ポータルの自動化は簡単にできる。
・ゲストOSの管理は既定でできない。
・Windows Azure Connect経由でPowerShellを実行することになる。
各種ログに関する考慮
・ローカルストレージに格納されているので、診断モニタを有効にして、ストレージに転送すること。
・そうしておけば設定変更は、PowerShellで可能。
・ただし、ストレージの課金状況に注意。
・診断ログは、AzureのMMCコンソールのいろいろな機能によって、効率的に入手することができる。
・診断ログのキャッシュ容量で、ログあふれ、過大な課金についてベストプラクティスを見つけることが必要。
コストへの考慮
・使用したリソースは、必ず課金される。
・作業データは置かないこと。
・不必要なインスタンスは削除する。
・データ転送は、局所化する。
・SQL Azureのデータベースは最低限のもので契約。
開発者との連携
・アーキテクチャの設計
・個人情報を保持しないアーキテクチャにするよう要請
・永続的ストレージは、使っただけ課金されることを考慮して設計
・監視ポイントは、診断モニタで回収できるように調整し、ログ等の回収に万全を期すこと
・パッケージに埋め込んでもらう設定
・公開されるガイドを見ておく
IT Proは、コアとなる知識を生かしつつ、開発者などとコミュニケーションを密にすることが必要。
第3部 Tech Edアップデートと絶対にお勧めできないVMロールの活用法
Tech Edアップデート
Windows Azureの機能アップが今夏にある。
Windows Azure Connectロードマップ
・CTP Refreshに伴い英語以外のOSもサポートされる。
VMロールを利用する理由
・インストールが長い(概ね5分以上)
・手動インストールや設定が必要
・インストール/設定が必要なもの
SQL Server、SharePoint Server、Exchange Serverの利用はお勧めできない。
・システムドライブのデータが永続的でないため、運用環境には向かない。
・Web/Workerロールとシステムドライブの構成が異なる(CおよびDドライブ)。Dドライブはリイメージされないはず。
・Blobをドライブにマウントする感じで、データの永続化は可能。パフォーマンス劣化あり。
・マルチインスタンスでは、データの同期が課題となる。
・マルチインスタンスでは、ページBlobへ同時に書き込めない。
・sysprepの問題もある。
・ライセンスの問題
・VMロールでは、リモートデスクトップサービス、RMSの利用が認められない。
・Microsoft Online Serviceの許諾ドキュメントに明記!
・SDKは、インストールできない。デバック機能がAzureのAgent?と競合する。
"Web/Workerロールと特権の昇格でできないか"を検討
VMロールで使うアプリケーションのライセンスについて確認しておくことが重要。
VMロールで日本語版のアップロードが可能になっている(正式サポートではないが)。
→Azureのサポートも日本語で行われているので、可能ならフィードバックをお願いしたいとのこと。
2011年6月15日水曜日

2011年6月8日水曜日
SCVMM 2012勉強会
ぎりぎりキャンセル待ちに通って、3か月ぶりのTech Fieldersセミナーです。
��といいつつ、先月の土曜日にコミュニティの勉強会で同じセミナールームに来ていたり、PMP系のセミナーでも来ていたり。
さて、いつもながら高添さんのセミナーは、わかりやすかったです。
また、MVPの方々のSCCM 2012、SCOM 2012概説は、動向としてとてもためになりました。
セミナー資料は追って公開されると思いますが、セミナー中にメモした部分をさらしておきます。
SCVMM 2012 勉強会
SCVMM 2008 R2 SP1のおさらい
どういう流れで仮想環境を運用していくか
SCVMM 2012
ホストやクラスタ
ストレージ、ネットワーク
ハイパーバイザとしてXenServerもサポート
といったファブリックを管理する。
また、サービスの展開までのサポートする。
SCVMMだけでリソース最適化、電源管理(集約可能な場合、夜間など)
Windowsベースであれば、更新管理もサポート
ハードウェアは、HP ILO2といった仕組みで制御するようだ。
SQL Server 2008 R2とWAIKは、手動インストールする方式へ変更
管理サーバー、管理コンソール、セルフサービスポータルが一括でインストールできるようになった。
メモリ2GBだと、警告が出る(最低値が2GBではあるが、推奨が4GBであるため)→ドキュメント参照のこと
Fabricの配下にホストやクラスタ、ストレージ、ネットワークの管理ツリーがある。
tips Overviewでパフォーマンス情報が表示される。
物理ネットワーク設定が、コンピュータグループに割り当てられるのは良い!
Default GW、DNS等々
テンプレート等のimport/export
→2008 R2でどうだったか?
サービステンプレートの内容や編集はOpen Designerを使う。
SCVMMのDeply Serviceの中で、インスタンス個別の設定を入力させるようにもできる。
##で番号を自動採番。
SQL ServerのDACパッケージの設定も入力可能。
クラウドは、ホストグループを含める。台数は無制限だが、メモリとハードディスクは一定の値に制限するといったキャパシティの設定も可能。
Server App-Vの注意点
・Server App-Vのモジュールが入るとQドライブができる。install_savスクリプトがうまく実行されていない。
・Qドライブに何もないとうまくいっていない。再起動後にジョブを再実行すると解消するケースがある。
SCVMM 2012は、フェールオーバークラスタの載せられる
XenServerは、Hyper-Vと同様にホスト単位(VMwareは、従来通りvCenter Server経由)
クラスタ環境もSCVMM 2012から構築することが可能。
ストレージは、SMA Provider(もしくは、SMI-S Provider)経由で管理。重要度などに応じた利用用途で階層/クラス分けも可能
SCVMM 2012でのWSUS連携は、ベースライン管理を主眼に置いている。
Windows AzureとSCVMM 2012の両方に対するハイブリッドセルフサービスポータルも提供される "Concero"
SCCM 2012の概説
インストールの申請を管理する機能が追加されている。
役割で管理画面の表示項目が変わる。
サイト管理の上位層としてCASが設けられる。従来のCENを置き換えるイメージのようです。
Forestへのクエリで、ユーザーやコンピュータを検出できる。
Automatic Deployment Roles→更新プログラムの自動更新
WSUSの扱いはどうなるのかな?
Applicationsは、MSIファイル、APP-Vのパッケージが対象となる。
配布対象のコレクション、タイマー設定は、Deplyボタンで表示されるウィザードで設定する。
Client Polcyは、Windows Intuneと同じもの
Mobile Device Managementでは、iPhone、Androidもサポート
SCOM 2012概説
サーバープールとして監視できるようになり、監視システムとしての耐障害性を向上。
監視範囲の拡大では、ネットワーク構成、機器、アプリケーションの監視も可能に。
2007までの管理パックがそのまま利用可能。
360°は、システムの監視機能(SharepointのWebパーツなど)。
アプリケーションの監視=AVIcodeソリューション
→Javaにも対応、ソースコード改修の必要なし
End-to-End Trouble Shootingは、監視ツールからの問題分析として面白いと思う。
AVIcode Advisorでのスケールアップの問題点探知も可能。
��といいつつ、先月の土曜日にコミュニティの勉強会で同じセミナールームに来ていたり、PMP系のセミナーでも来ていたり。
さて、いつもながら高添さんのセミナーは、わかりやすかったです。
また、MVPの方々のSCCM 2012、SCOM 2012概説は、動向としてとてもためになりました。
セミナー資料は追って公開されると思いますが、セミナー中にメモした部分をさらしておきます。
SCVMM 2012 勉強会
SCVMM 2008 R2 SP1のおさらい
どういう流れで仮想環境を運用していくか
SCVMM 2012
ホストやクラスタ
ストレージ、ネットワーク
ハイパーバイザとしてXenServerもサポート
といったファブリックを管理する。
また、サービスの展開までのサポートする。
SCVMMだけでリソース最適化、電源管理(集約可能な場合、夜間など)
Windowsベースであれば、更新管理もサポート
ハードウェアは、HP ILO2といった仕組みで制御するようだ。
SQL Server 2008 R2とWAIKは、手動インストールする方式へ変更
管理サーバー、管理コンソール、セルフサービスポータルが一括でインストールできるようになった。
メモリ2GBだと、警告が出る(最低値が2GBではあるが、推奨が4GBであるため)→ドキュメント参照のこと
Fabricの配下にホストやクラスタ、ストレージ、ネットワークの管理ツリーがある。
tips Overviewでパフォーマンス情報が表示される。
物理ネットワーク設定が、コンピュータグループに割り当てられるのは良い!
Default GW、DNS等々
テンプレート等のimport/export
→2008 R2でどうだったか?
サービステンプレートの内容や編集はOpen Designerを使う。
SCVMMのDeply Serviceの中で、インスタンス個別の設定を入力させるようにもできる。
##で番号を自動採番。
SQL ServerのDACパッケージの設定も入力可能。
クラウドは、ホストグループを含める。台数は無制限だが、メモリとハードディスクは一定の値に制限するといったキャパシティの設定も可能。
Server App-Vの注意点
・Server App-Vのモジュールが入るとQドライブができる。install_savスクリプトがうまく実行されていない。
・Qドライブに何もないとうまくいっていない。再起動後にジョブを再実行すると解消するケースがある。
SCVMM 2012は、フェールオーバークラスタの載せられる
XenServerは、Hyper-Vと同様にホスト単位(VMwareは、従来通りvCenter Server経由)
クラスタ環境もSCVMM 2012から構築することが可能。
ストレージは、SMA Provider(もしくは、SMI-S Provider)経由で管理。重要度などに応じた利用用途で階層/クラス分けも可能
SCVMM 2012でのWSUS連携は、ベースライン管理を主眼に置いている。
Windows AzureとSCVMM 2012の両方に対するハイブリッドセルフサービスポータルも提供される "Concero"
SCCM 2012の概説
インストールの申請を管理する機能が追加されている。
役割で管理画面の表示項目が変わる。
サイト管理の上位層としてCASが設けられる。従来のCENを置き換えるイメージのようです。
Forestへのクエリで、ユーザーやコンピュータを検出できる。
Automatic Deployment Roles→更新プログラムの自動更新
WSUSの扱いはどうなるのかな?
Applicationsは、MSIファイル、APP-Vのパッケージが対象となる。
配布対象のコレクション、タイマー設定は、Deplyボタンで表示されるウィザードで設定する。
Client Polcyは、Windows Intuneと同じもの
Mobile Device Managementでは、iPhone、Androidもサポート
SCOM 2012概説
サーバープールとして監視できるようになり、監視システムとしての耐障害性を向上。
監視範囲の拡大では、ネットワーク構成、機器、アプリケーションの監視も可能に。
2007までの管理パックがそのまま利用可能。
360°は、システムの監視機能(SharepointのWebパーツなど)。
アプリケーションの監視=AVIcodeソリューション
→Javaにも対応、ソースコード改修の必要なし
End-to-End Trouble Shootingは、監視ツールからの問題分析として面白いと思う。
AVIcode Advisorでのスケールアップの問題点探知も可能。
2011年6月3日金曜日
Windows 8の発表で思うこと
D9で発表され、いろいろな情報が出てき始めた。
正直、期待感は、大きい。でも1年後、android、iPadは、進化しているだろうし、タブレットでの立ち位置は後発なのは否めない。
使いたいときにすぐ使えてハードウェアとiOSが醸し出す品位を楽しめるiPadの良さ、使いたいときにすぐ使えるとともにハードウェアキーを排しつつあるandroidの良さ、それとはまた違ったエクスペリエンスを提供してくれそうな気がする。
ともあれ、タブレットとしてどれを選ぶのがいいのか、という意味でとても面白そうなUIを提供してくれるのは、1ユーザーとしてうれしい。来年が楽しみだ!

こうなると、デスクトップのモニタもタッチ式にしないとダメかなぁ。。。
正直、期待感は、大きい。でも1年後、android、iPadは、進化しているだろうし、タブレットでの立ち位置は後発なのは否めない。
使いたいときにすぐ使えてハードウェアとiOSが醸し出す品位を楽しめるiPadの良さ、使いたいときにすぐ使えるとともにハードウェアキーを排しつつあるandroidの良さ、それとはまた違ったエクスペリエンスを提供してくれそうな気がする。
ともあれ、タブレットとしてどれを選ぶのがいいのか、という意味でとても面白そうなUIを提供してくれるのは、1ユーザーとしてうれしい。来年が楽しみだ!
COMPUTEX TAIPEI 2011:Windows 8がタイルUIを採用する意図、そして“面倒な制約”とは──ここまで判明、「Windows 8」詳報 (1/4) - ITmedia +D PC USER via kwout
こうなると、デスクトップのモニタもタッチ式にしないとダメかなぁ。。。
2011年5月6日金曜日
System Center Operations Manager 2007 R2 CU4へのアップデート
OpsMgr 2007 R2 CU4 Ships!
http://blogs.msdn.com/b/scxplat/archive/2011/02/01/opsmgr-2007-r2-cu4-ships.aspx
で見つけたので、時間に余裕があった時にアップデートしてみました。
手順は、以下のページに載っています(なぜ英語かと言われれば、機械翻訳の日本語があまりにあれだったので)。
System Center Operations Manager 2007 R2 Cumulative Update
http://support.microsoft.com/kb/2449679/en-us
まずは、
Installation steps
から。
SystemCenterOperationsManager2007-R2CU4-KB2449679-X86-X64-IA64-JPN.msi
をダウンロードし、実行してみた。
こんな順番で、まずCU4のアップデートパッケージをインストールします。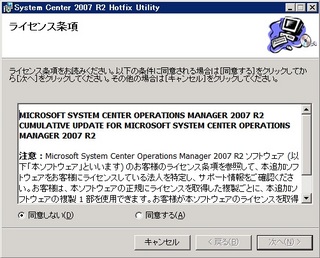
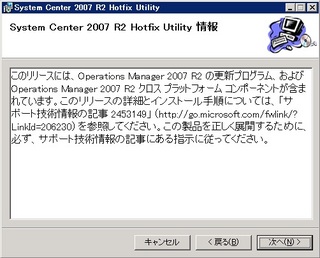
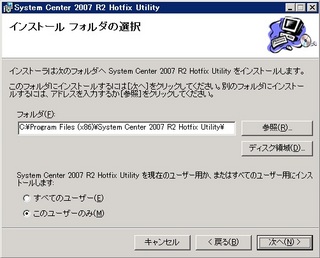
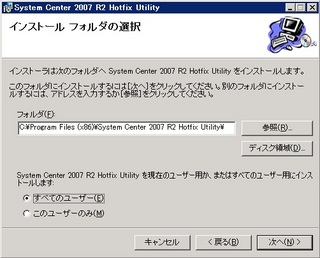
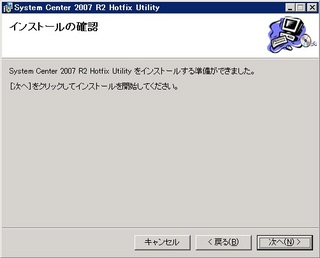
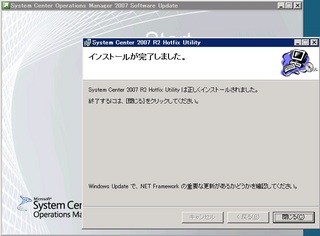
仮想マシンだからなのか、セットアップランチャーが起動してくるまで1時間ぐらいかかる(>_<)
セットアップランチャーから、
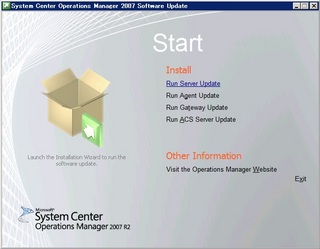
"Run Server Update"をクリックして実行する。
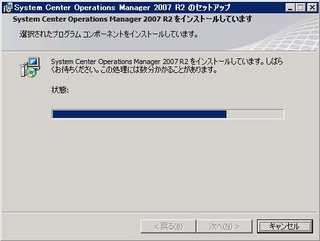
CU3の時のようなトラブルもなく、CU4へのアップデート自体が成功した。
が、(CU3に続いて)なぜかアップデートがとまらなくなる。
しょうがないので、もともとのセットアップランチャーを停止してみた。
��セットアップランチャーの画像は以下の通り)
結果、ようやくアップデートが止まった。
しかし、CU3と同じ様なトラブルに見舞われるのはどうしたものだろうか。。。
さて次は、
Manual operations that must be performed after you update the Root Management Server and Data Warehouse
を実施する。
SQLUpdateフォルダは、どこかと言うと、
このインストールフォルダの配下の"KB2449679"配下のフォルダ
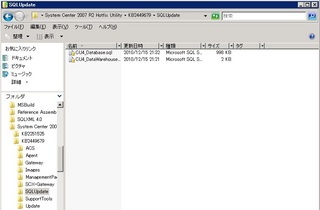
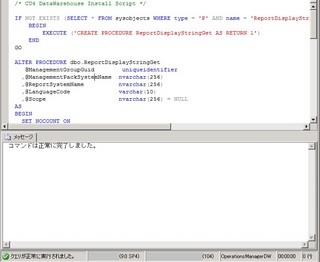
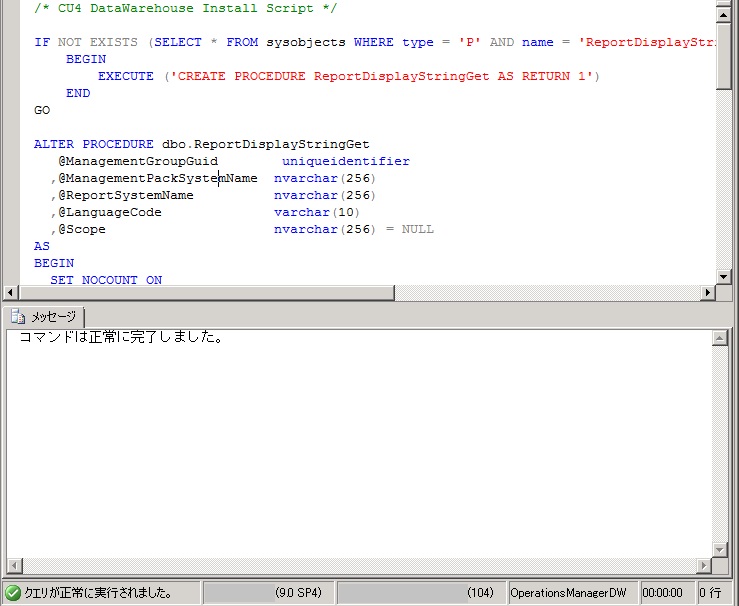
にCU4_Database.sqlとCU4_DataWarehouse.sqlがあります。
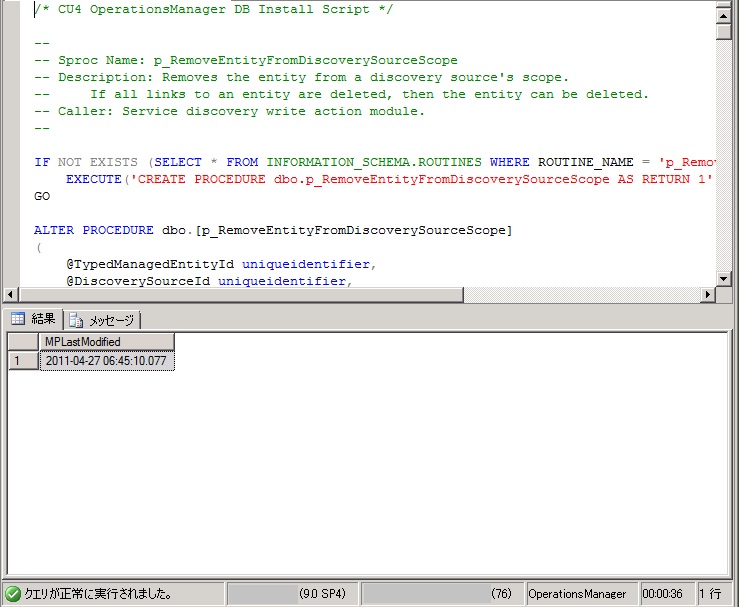
CU4_Database.sqlはOperationsManagerデータベース、CU4_DataWarehouse.sqlはOperationsManagerDWデータベースをそれぞれ選択して、SQLスクリプトを実行します。
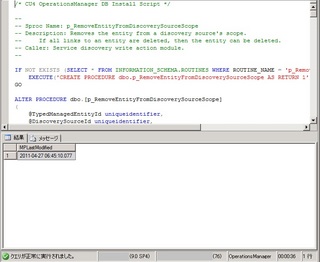
次は
Import the management packs
を実施する。
今回の環境だと
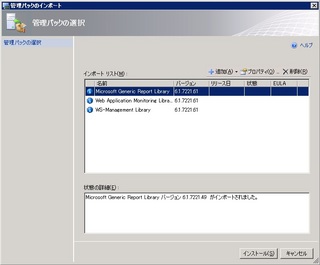
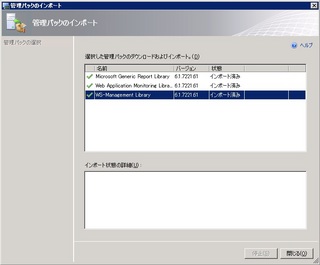
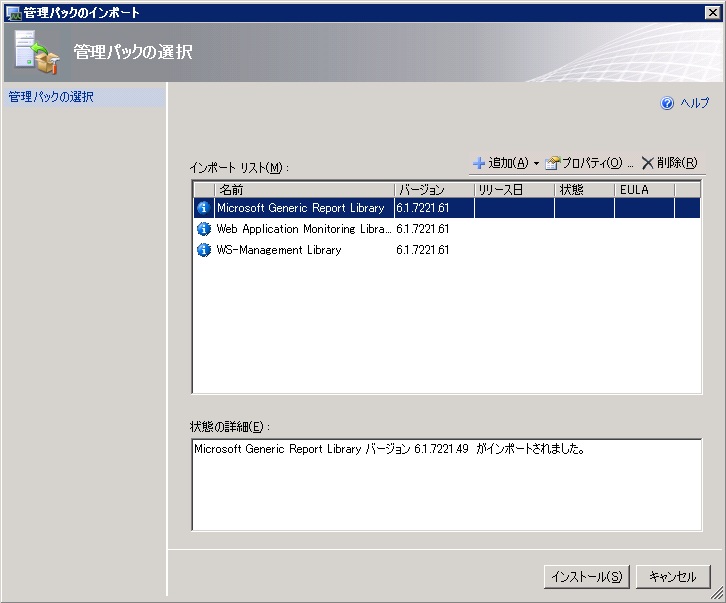
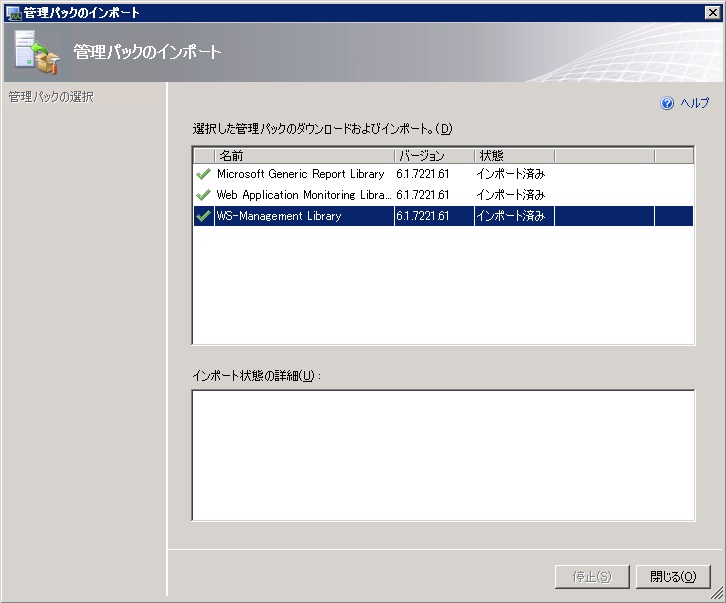
C:\Program Files (x86)\System Center 2007 R2 Hotfix Utility\KB2449679\ManagementPacks
に更新用の管理パックがあるので、これをインポートします。
次は、
Install Linux/UNIX management packs and update Linux/UNIX agents
を実施する。
インストール済みの Linux/UNIX management packsよりも微妙にバージョンが新しいことを確認したので、
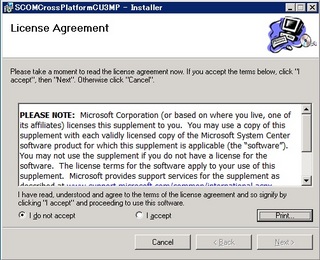
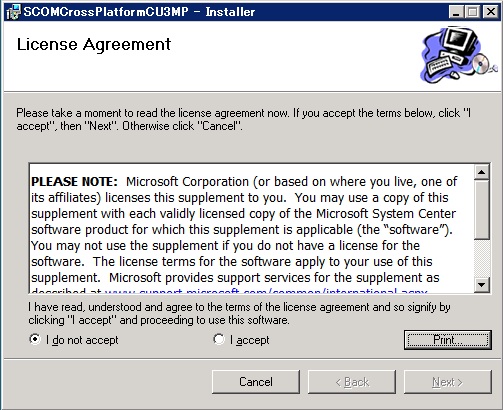
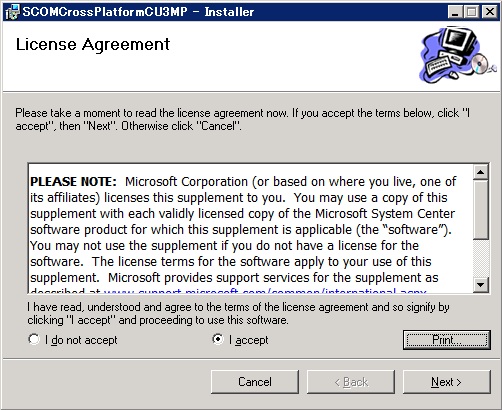
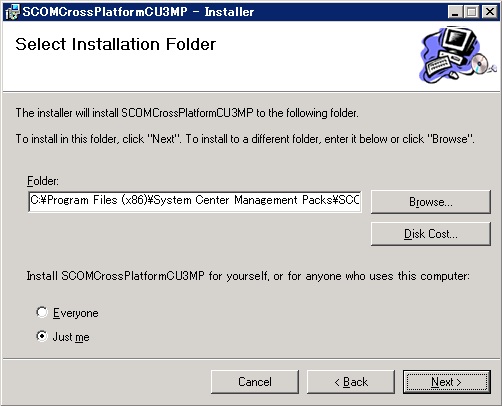
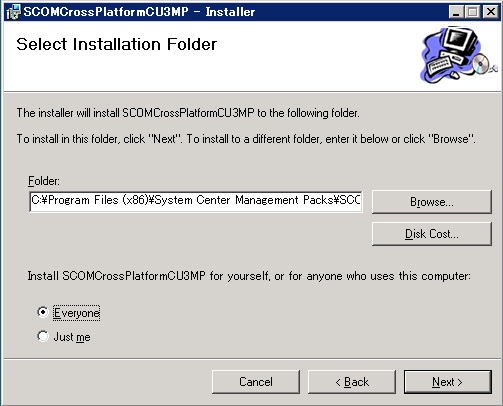
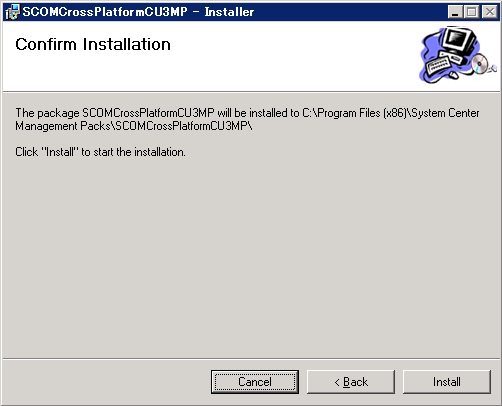
SCOMCrossPlatformCU3MP.msi
をダウンロードした。

このマネジメントパックのをインストールします。
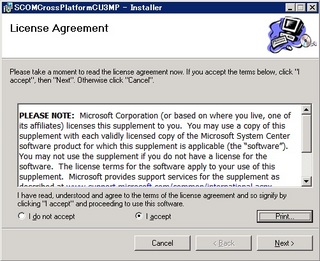
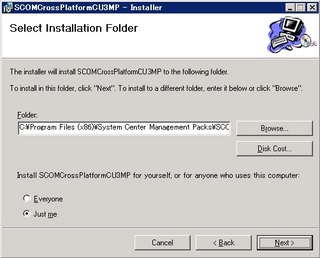
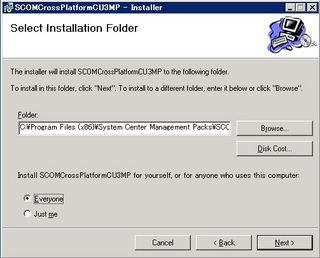
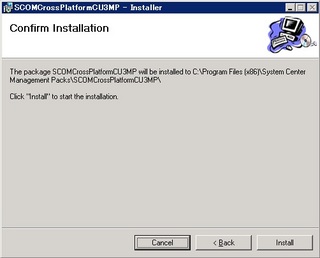
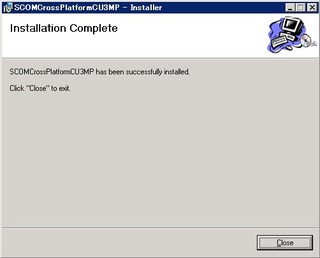
インストールがおわったら、管理コンソールからインポートします。
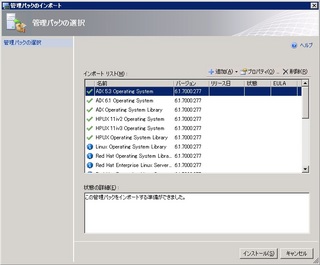
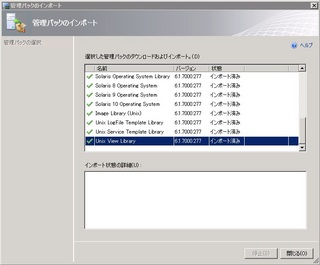
無事終了したので、管理コンソールからエージェントの更新を行います。
検出ウィザードで確認したところ、最新のものが入っているという。
Linuxマシンにログインして、
rpm -qa |grep scx
したところ、
scx-1.0.4-265
になっていた。
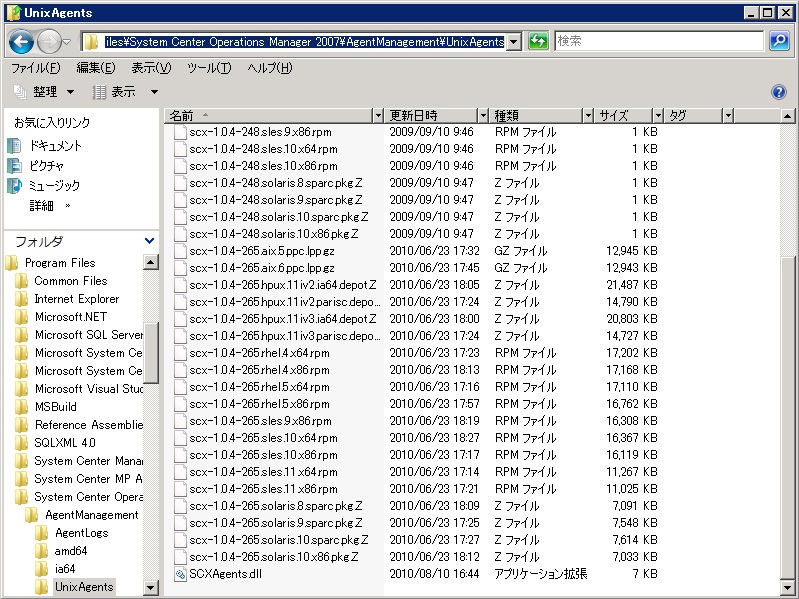
C:\Program Files\System Center Operations Manager 2007\AgentManagement\UnixAgents
にLinux/UNIXのエージェントが入っているので確認したところ、確かに最新は、scx-1.0.4-265で間違いなし。
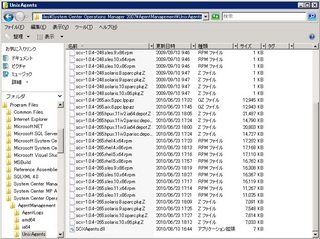
後は、Windowsのエージェントをアップデートしていくことになります。
管理→デバイスの管理→保留の管理
にエージェントの更新対象がリストアップしているので、そこからやるのが早道です。
以上。
http://blogs.msdn.com/b/scxplat/archive/2011/02/01/opsmgr-2007-r2-cu4-ships.aspx
で見つけたので、時間に余裕があった時にアップデートしてみました。
手順は、以下のページに載っています(なぜ英語かと言われれば、機械翻訳の日本語があまりにあれだったので)。
System Center Operations Manager 2007 R2 Cumulative Update
http://support.microsoft.com/kb/2449679/en-us
まずは、
Installation steps
から。
SystemCenterOperationsManager2007-R2CU4-KB2449679-X86-X64-IA64-JPN.msi
をダウンロードし、実行してみた。
こんな順番で、まずCU4のアップデートパッケージをインストールします。
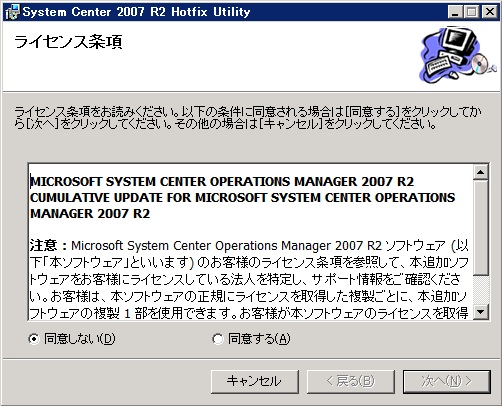
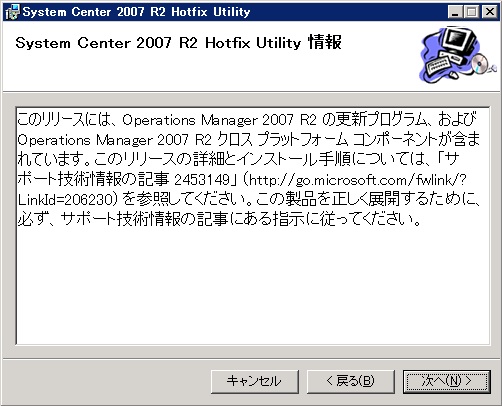
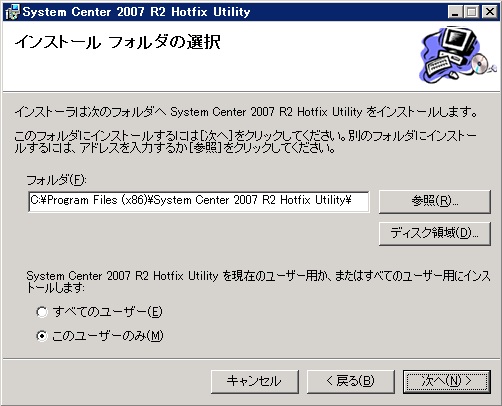
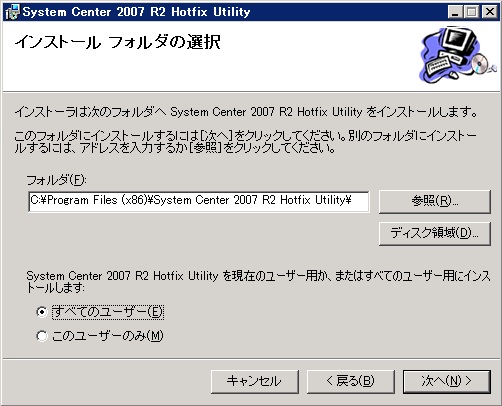
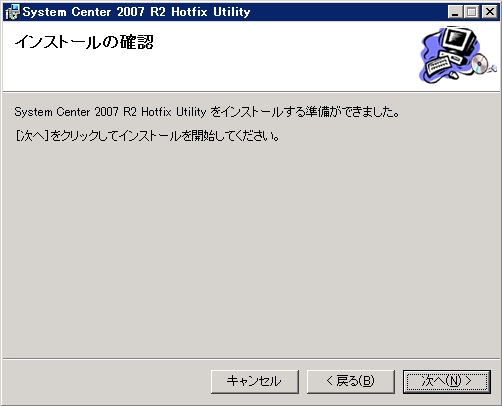
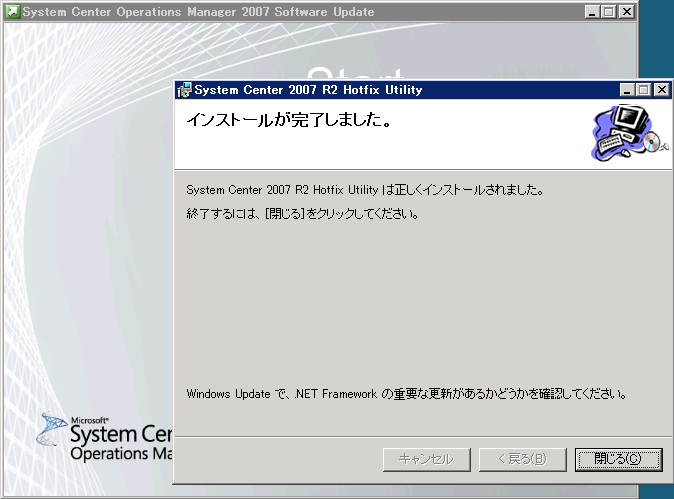
仮想マシンだからなのか、セットアップランチャーが起動してくるまで1時間ぐらいかかる(>_<)
セットアップランチャーから、
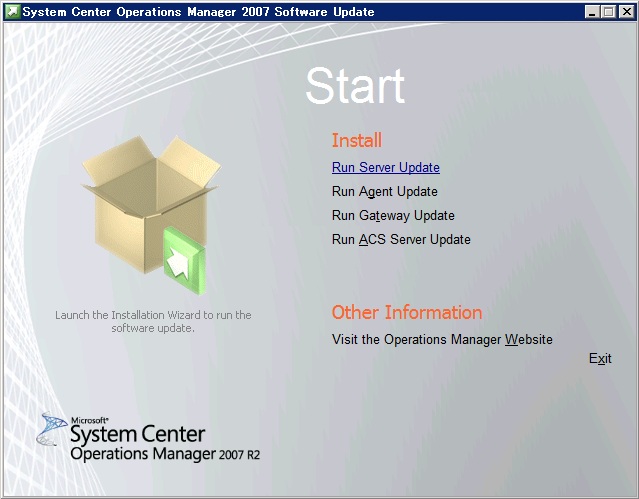
"Run Server Update"をクリックして実行する。
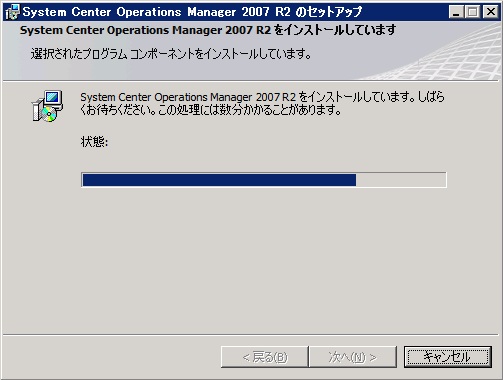
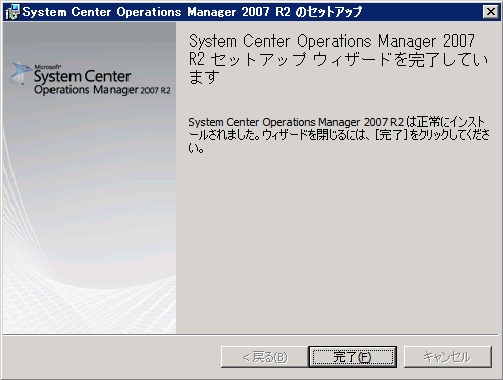
CU3の時のようなトラブルもなく、CU4へのアップデート自体が成功した。
が、(CU3に続いて)なぜかアップデートがとまらなくなる。
しょうがないので、もともとのセットアップランチャーを停止してみた。
��セットアップランチャーの画像は以下の通り)
結果、ようやくアップデートが止まった。
しかし、CU3と同じ様なトラブルに見舞われるのはどうしたものだろうか。。。
さて次は、
Manual operations that must be performed after you update the Root Management Server and Data Warehouse
を実施する。
SQLUpdateフォルダは、どこかと言うと、
このインストールフォルダの配下の"KB2449679"配下のフォルダ
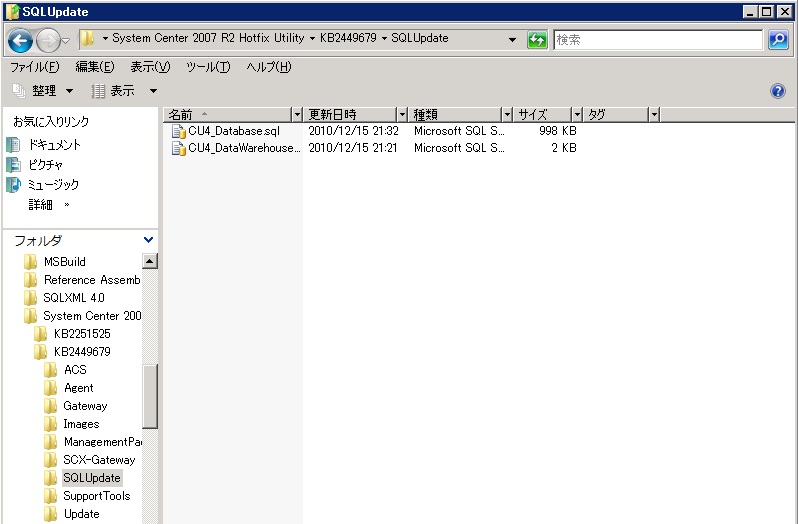
にCU4_Database.sqlとCU4_DataWarehouse.sqlがあります。
CU4_Database.sqlはOperationsManagerデータベース、CU4_DataWarehouse.sqlはOperationsManagerDWデータベースをそれぞれ選択して、SQLスクリプトを実行します。
次は
Import the management packs
を実施する。
今回の環境だと
C:\Program Files (x86)\System Center 2007 R2 Hotfix Utility\KB2449679\ManagementPacks
に更新用の管理パックがあるので、これをインポートします。
次は、
Install Linux/UNIX management packs and update Linux/UNIX agents
を実施する。
インストール済みの Linux/UNIX management packsよりも微妙にバージョンが新しいことを確認したので、
SCOMCrossPlatformCU3MP.msi
をダウンロードした。

このマネジメントパックのをインストールします。
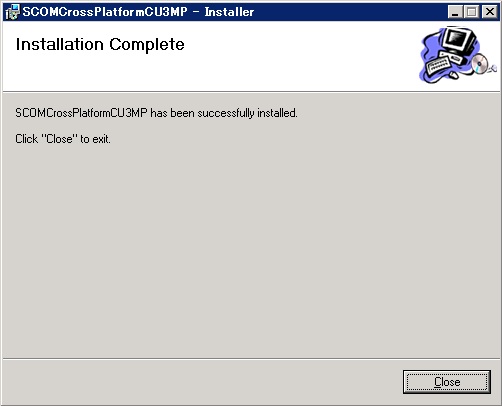
インストールがおわったら、管理コンソールからインポートします。
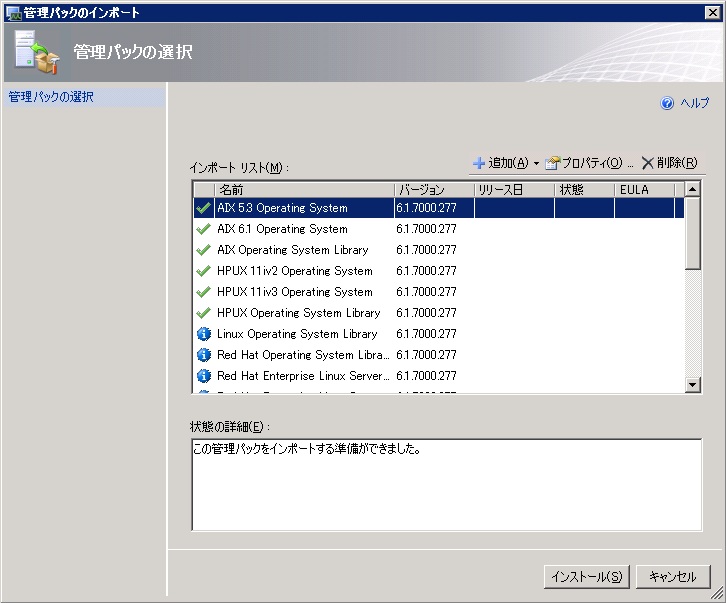
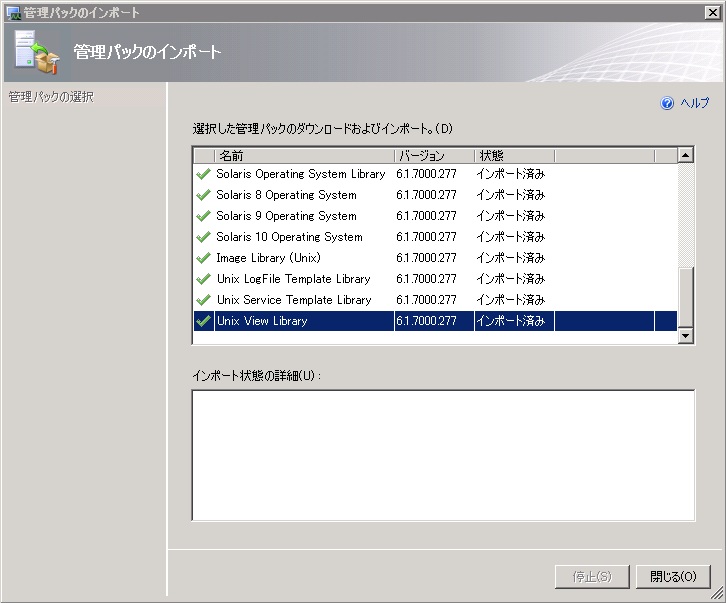
無事終了したので、管理コンソールからエージェントの更新を行います。
検出ウィザードで確認したところ、最新のものが入っているという。
Linuxマシンにログインして、
rpm -qa |grep scx
したところ、
scx-1.0.4-265
になっていた。
C:\Program Files\System Center Operations Manager 2007\AgentManagement\UnixAgents
にLinux/UNIXのエージェントが入っているので確認したところ、確かに最新は、scx-1.0.4-265で間違いなし。
後は、Windowsのエージェントをアップデートしていくことになります。
管理→デバイスの管理→保留の管理
にエージェントの更新対象がリストアップしているので、そこからやるのが早道です。
以上。
iOS 4.3.3で曲順やアーティスト順の並びが直った
iOS 4.3.2直後は、こんな感じで、もうどういう順でソートされているんじゃいと思わず突っ込みたくなる状態でした。
アーティスト順だと、一見正しいようにも見えますが、か行でB'zは、ないよねぇ。

曲順もまた同様なり。

今日、4.3.3にバージョンアップしてみた。
アーティスト順は、ちゃんと直りました。アーティスト名に読み仮名を入れていないので、こんなもんでしょう。

曲順も正しく並ぶようになりました。

Appleの迅速な対応に感謝。でもこのバグはリリース版にしてはちょっとありえない気がしますねぇ。
アーティスト順だと、一見正しいようにも見えますが、か行でB'zは、ないよねぇ。

曲順もまた同様なり。

今日、4.3.3にバージョンアップしてみた。
アーティスト順は、ちゃんと直りました。アーティスト名に読み仮名を入れていないので、こんなもんでしょう。

曲順も正しく並ぶようになりました。

Appleの迅速な対応に感謝。でもこのバグはリリース版にしてはちょっとありえない気がしますねぇ。
2011年2月20日日曜日
ADFSのLDAP属性
ADFSというか、Active DirectoryのLDAP属性は、ここに一覧があります。
http://msdn.microsoft.com/en-us/library/ms675090(v=VS.85).aspx
ADSIエディターなどで表示される属性は、LDAP表示名(Ldap-Display-Name)と呼ばれるもののようですね。
E-Mail-Addressだとこういう感じの内容で書かれています。
http://msdn.microsoft.com/en-us/library/ms675090(v=VS.85).aspx
ADSIエディターなどで表示される属性は、LDAP表示名(Ldap-Display-Name)と呼ばれるもののようですね。
E-Mail-Addressだとこういう感じの内容で書かれています。
IdPとSPを連携させてクレーム対応アプリケーションを試してみた
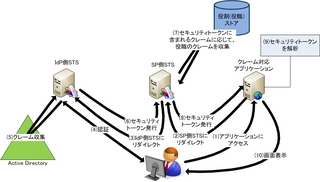
IdP側のSTSで認証して属性ストアからメールアドレスをセキュリティトークンとしてもらい、SP側のSTSでそのメールアドレスに対応する役職をセキュリティトークンに追加する動作を試してみました。
アプリケーションにアクセスしてからの一連の動作は、以下の図のようになります。
そして、それぞれどのような信頼関係や属性ストアがあるかは、以下の図の通りです。
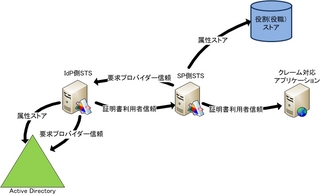
注)IdP側STSからActive Directoryに対する"要求プロバイダー信頼"、"属性ストア"は、AD FS 2.0の構成時に合わせて作られています。
今回は、以下のものを設定しています。
(1)IdP側STSから、SP側STSに対する"証明書利用者信頼"
(2)SP側STSから、役割(役職)ストアに対する"属性ストア"
これは、SQL Server 2008 R2 Express上に作ったデータベースです。
DBMSに対する属性ストアの接続については、日本マイクロソフトの安納さんのブログ記事を参考にしています。
【IDM】AD FS 2.0 で属性ストアとしてSQL Server を使用する
ただ、SQL Server 2008 R2 Expressの場合は、
server=ホスト名\sqlexpress
としてやる必要がありますね。
参考: SQL Server Express ユーザー インスタンスへの接続 (ADO.NET)
(3)SP側STSで認証しないように、Web.configを以下のように変更します。
localAuthenticationTypesタグの要素をコメントアウトすると、このADFSで認証しない様になります。
(4)SP側STSから、IdP側STSに対する"要求プロバイダー信頼"
(5)SP側STSから、クレーム対応アプリケーションに対する"証明書利用者信頼"
では、(1)、(4)、(5)の要求規則セットと要求規則についても書いておきます。
(1)は、"発行承認規則"に以下の要求規則を定義しました。
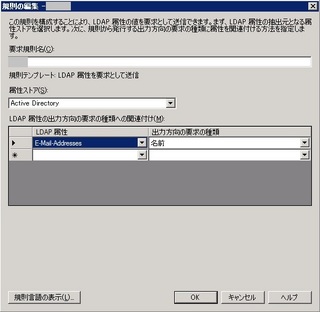
メールアドレス属性を名前というクレームに入れて発行してます。
(4)は、"受け付け変換規則"に以下の要求規則を定義しました。
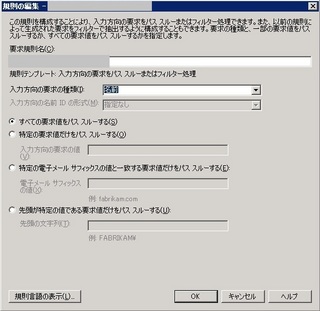
名前というクレームをパススルーしてます。
(5)は、"発行承認規則"に二つの規則を定義しました。
一つ目は、名前というクレームを発行してます。
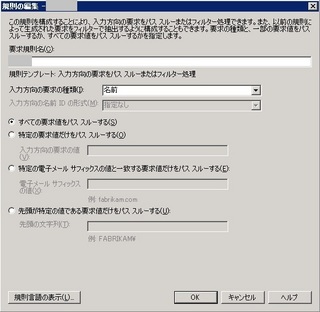
名前というクレームをパススルーしてます。
二つ目は、カスタム規則で、名前(メールアドレス)に応じた役職(役割)をSP側STSに設定した属性ストアから取り出して発行します。
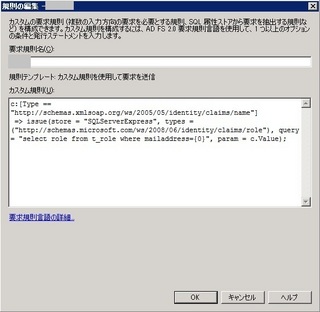
ここは、SQL文をカスタム規則に書いて、クレームとして発行しています。
ということで、参考になれば幸いです。
参考)
【セミナー資料】AD FS 2.0 を使用して Windows Azure との SSO を実現しよう V1.1
【IDM】AD FS 2.0 カスタムルール(カスタム規則)の作り方 1/2
【IDM】AD FS 2.0 カスタムルール(カスタム規則)の作り方 2/2
BoF-09 Silverlight and WIF /TechEd Japan 2010
IdM実験室
アプリケーションにアクセスしてからの一連の動作は、以下の図のようになります。
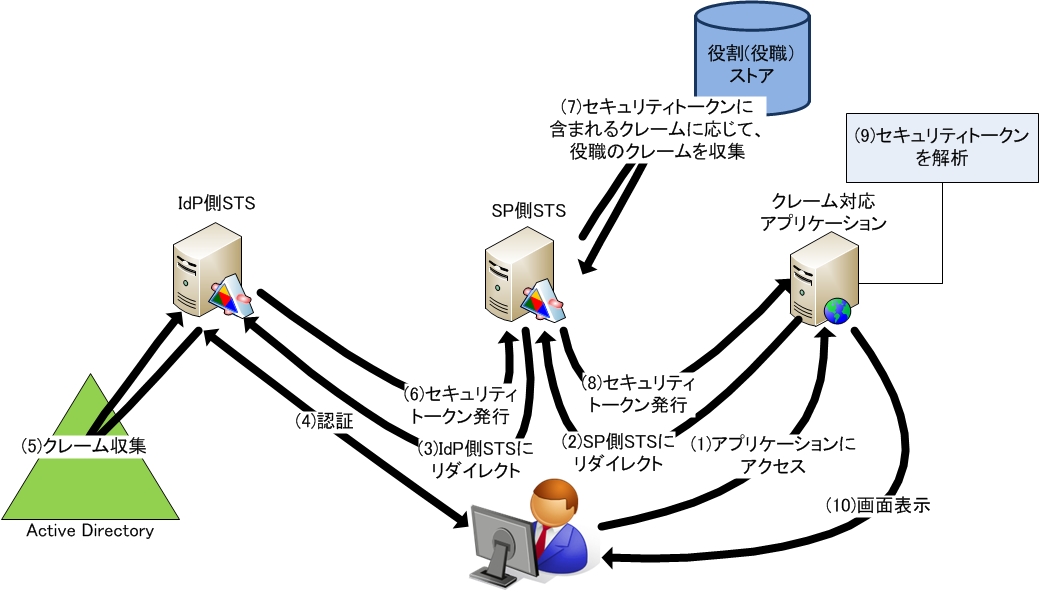
そして、それぞれどのような信頼関係や属性ストアがあるかは、以下の図の通りです。
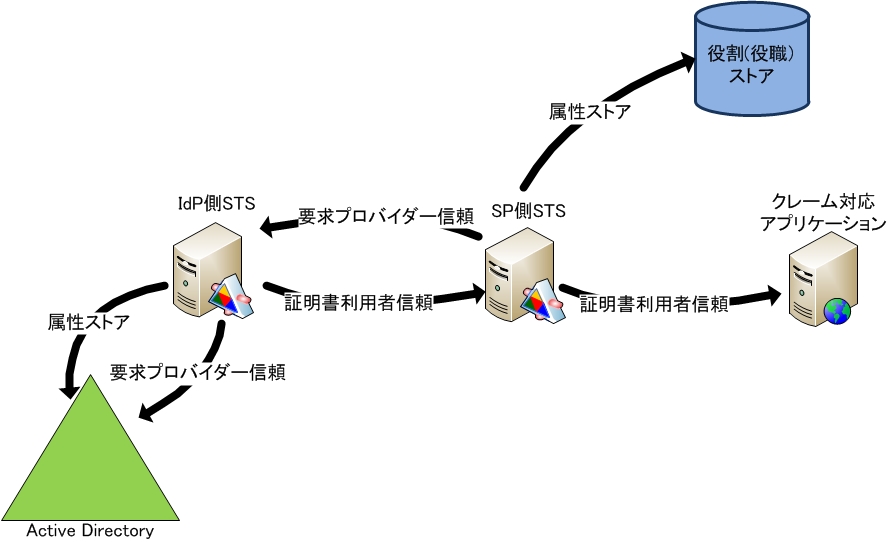
注)IdP側STSからActive Directoryに対する"要求プロバイダー信頼"、"属性ストア"は、AD FS 2.0の構成時に合わせて作られています。
今回は、以下のものを設定しています。
(1)IdP側STSから、SP側STSに対する"証明書利用者信頼"
(2)SP側STSから、役割(役職)ストアに対する"属性ストア"
これは、SQL Server 2008 R2 Express上に作ったデータベースです。
DBMSに対する属性ストアの接続については、日本マイクロソフトの安納さんのブログ記事を参考にしています。
【IDM】AD FS 2.0 で属性ストアとしてSQL Server を使用する
ただ、SQL Server 2008 R2 Expressの場合は、
server=ホスト名\sqlexpress
としてやる必要がありますね。
参考: SQL Server Express ユーザー インスタンスへの接続 (ADO.NET)
(3)SP側STSで認証しないように、Web.configを以下のように変更します。
localAuthenticationTypesタグの要素をコメントアウトすると、このADFSで認証しない様になります。
<localAuthenticationTypes>
<!-- add name="Integrated" page="auth/integrated/" />
<add name="Forms" page="FormsSignIn.aspx" />
<add name="TlsClient" page="auth/sslclient/" />
<add name="Basic" page="auth/basic/" / -->
</localAuthenticationTypes>
(4)SP側STSから、IdP側STSに対する"要求プロバイダー信頼"
(5)SP側STSから、クレーム対応アプリケーションに対する"証明書利用者信頼"
では、(1)、(4)、(5)の要求規則セットと要求規則についても書いておきます。
(1)は、"発行承認規則"に以下の要求規則を定義しました。
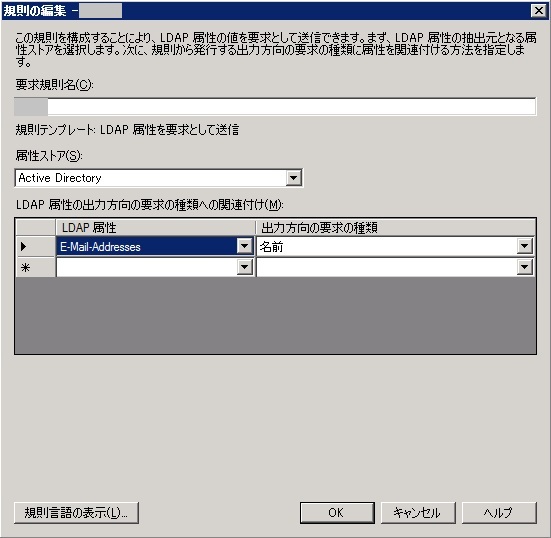
メールアドレス属性を名前というクレームに入れて発行してます。
(4)は、"受け付け変換規則"に以下の要求規則を定義しました。
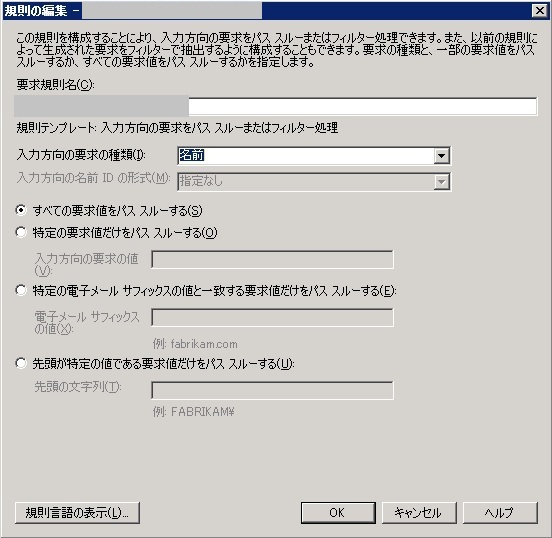
名前というクレームをパススルーしてます。
(5)は、"発行承認規則"に二つの規則を定義しました。
一つ目は、名前というクレームを発行してます。
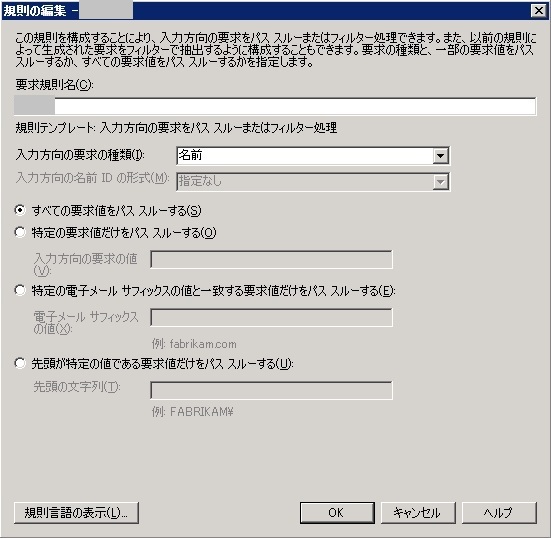
名前というクレームをパススルーしてます。
二つ目は、カスタム規則で、名前(メールアドレス)に応じた役職(役割)をSP側STSに設定した属性ストアから取り出して発行します。
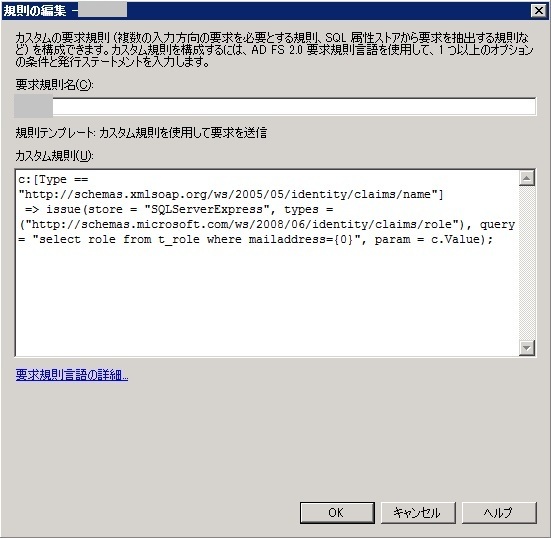
ここは、SQL文をカスタム規則に書いて、クレームとして発行しています。
ということで、参考になれば幸いです。
参考)
【セミナー資料】AD FS 2.0 を使用して Windows Azure との SSO を実現しよう V1.1
【IDM】AD FS 2.0 カスタムルール(カスタム規則)の作り方 1/2
【IDM】AD FS 2.0 カスタムルール(カスタム規則)の作り方 2/2
BoF-09 Silverlight and WIF /TechEd Japan 2010
IdM実験室
登録:
投稿 (Atom)